Portscanner für den Mac (2026): Bordmittel und wann eine App lohnt
Kurz gesagt. Anders als ein iPhone kann ein Mac Ports richtig scannen. nc ist für schnelle Prüfungen schon installiert, nmap über Homebrew bringt SYN-Scans, UDP und Betriebssystemerkennung, und eine Portscanner-App lohnt sich, wenn das Scannen an eine Geräteliste gebunden sein soll, die Sie ohnehin beobachten. Scannen Sie nur Geräte, die Ihnen gehören oder die Sie verwalten.
Port-Scanner, Ping und Traceroute sind in PingKit Agent kostenlos, für Ihr eigenes Netzwerk. Kein Konto.
Der Mac ist ein vollständiges Unix-System, eine Einschränkung durch die Plattform wie unter iOS gibt es hier also nicht. Die Frage ist nur, welcher Portscanner für den Mac zur Aufgabe passt.
Offen gesagt: Ich entwickle PingKit Agent, gewichten Sie die Empfehlung also entsprechend. Der Abschnitt zu den Grenzen ist kein Füllstoff.
Was Sie schon haben
netcat gehört zu macOS. So prüfen Sie einen einzelnen Port:
nc -zv 192.168.1.50 22
Oder einen Bereich:
nc -zv 192.168.1.50 1-1024
Schnell, ohne Installation, gut für „läuft dieser Dienst“. Keine Erkennung von Diensten und in der Praxis nur TCP.
lsof zeigt, was auf Ihrem eigenen Mac lauscht:
sudo lsof -iTCP -sTCP:LISTEN -n -P
Das ist das richtige Werkzeug, wenn die Frage lautet „was bietet mein eigener Rechner an“, und das ist eine andere Frage als der Scan eines anderen Hosts. Wer von Windows kommt, findet in Advanced Port Scanner for Mac (auf Englisch) zu jeder Funktion von Famatech das Mac-Werkzeug, das sie ersetzt.
Wann sich nmap lohnt
brew install nmap. Das lohnt sich, wenn Sie brauchen, was nur Raw Sockets liefern:
- SYN-Scans (
-sS), die über große Bereiche viel schneller sind als Connect-Scans - UDP-Scans (
-sU), die sonst keines der Werkzeuge hier beherrscht - Erkennung von Betriebssystem und Dienstversion (
-O,-sV) - Die Scripting-Engine für dienstspezifische Prüfungen
Beachten Sie, dass SYN-Scans und Betriebssystemerkennung sudobrauchen, weil Raw Sockets Rechte erfordern. Genau diese Fähigkeit gibt iOS nie frei, und deshalb kann es nmap auf dem iPhone nicht geben (auf Englisch).
Wann sich eine App mit Oberfläche lohnt
Nicht wegen der reinen Fähigkeiten, denn da gewinnt nmap klar. Sie lohnt sich, wenn das Scannen Teil von etwas Fortlaufendem ist: Sie beobachten ohnehin eine Geräteliste und wollen ein Gerät prüfen, ohne den Zusammenhang zu verlassen oder seine Adresse nachzuschlagen.
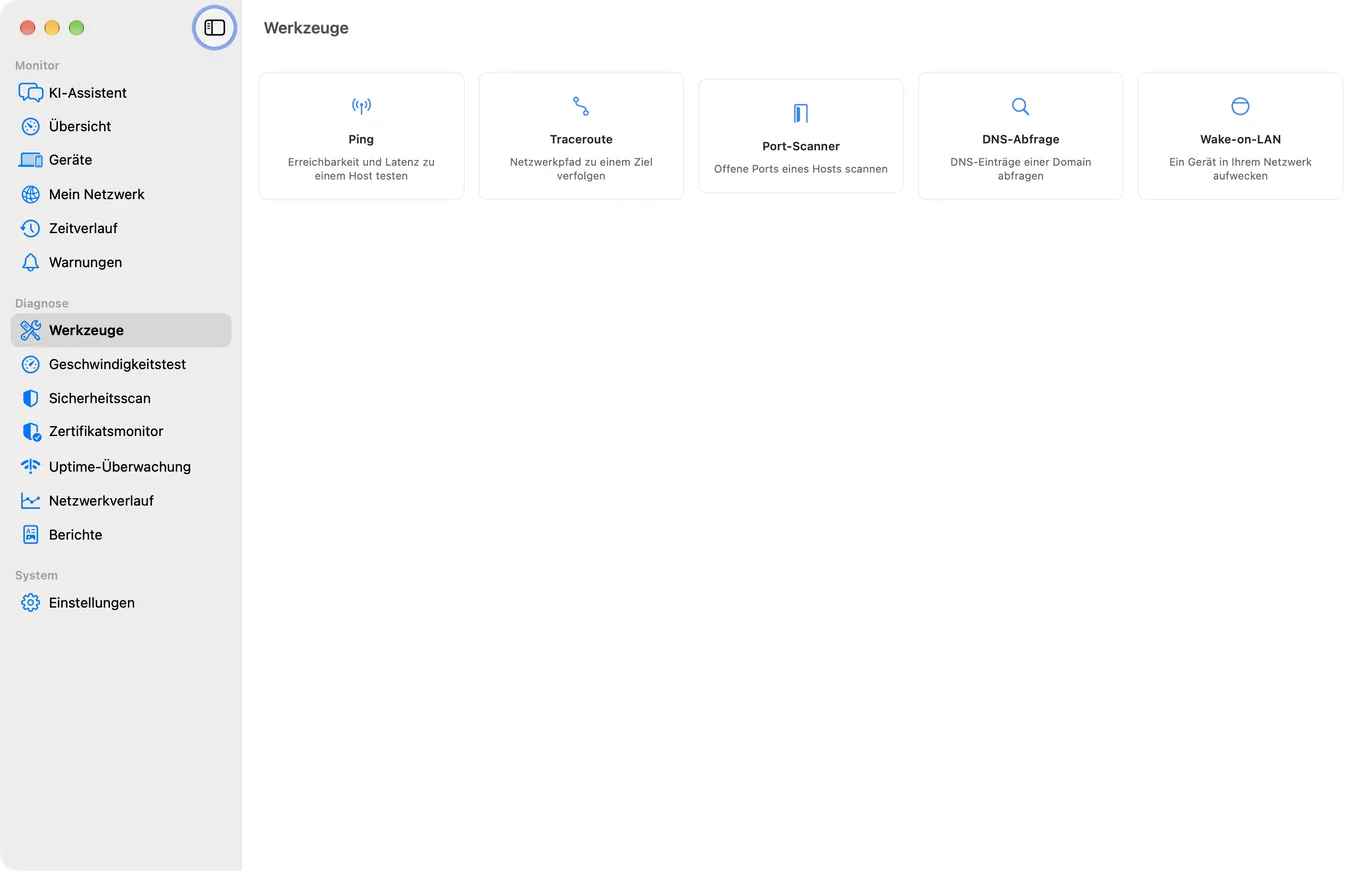
PingKit Agent enthält neben seiner Geräteliste einen TCP-Port-Scanner, so kommen Sie direkt von „was ist dieses unbekannte Gerät“ zu „was läuft darauf“. Er prüft Ports auch, um Geräte zu erkennen: Das ist eines der Signale, an denen er festmacht, was etwas ist.
| Aufgabe | Werkzeug |
|---|---|
| Einen Port schnell prüfen | nc -zv |
| Worauf lauscht mein eigener Mac? | lsof |
| UDP, Betriebssystemerkennung, Skripte | nmap |
| Ein Gerät aus einer beobachteten Liste scannen | Eine Überwachungs-App |
| Änderungen fortlaufend erkennen | Eine Überwachungs-App |
Der Rahmen zählt. Geräte zu scannen, die Ihnen gehören oder die Sie verwalten, ist gewöhnliche Diagnosearbeit. Hosts und Netzwerke zu scannen, für die Sie keine Erlaubnis haben, ist etwas anderes und kann dort, wo Sie leben, rechtswidrig sein. PingKit ist für den ersten Fall gebaut: Ihr eigenes Netzwerk und Geräte, die Ihnen gehören.
Ehrliche Grenzen der App
- Nur TCP-Connect-Scans. Kein SYN-Scan, kein UDP, kein Betriebssystem-Fingerprinting, keine Skripte. Dafür nehmen Sie nmap.
- Nur das lokale Segment, keine beliebigen Adressbereiche.
- Die Geräteerkennung nutzt Signaturen, also Herstellerpräfix (unter macOS 15 und 26 sowie unter macOS 27 ab Agent 3.3.0), angekündigte Dienste, die Namen, die Geräte auf Nachfrage nennen, Hostnamen- und Portmuster und die TTL der Antwort als Hinweis auf die Betriebssystemfamilie, statt Stack-Fingerprinting wie bei nmap.
- macOS 15 oder neuer.
Häufige Fragen
Hat macOS einen eingebauten Portscanner?
netcat (nc) ist dabei und prüft einzelne Ports oder Bereiche, zum Beispiel nc -zv 192.168.1.50 1-1024. Worauf Ihr eigener Mac lauscht, zeigt sudo lsof -iTCP -sTCP:LISTEN -n -P. Keines von beiden erkennt Dienste im Detail.
Wie installiere ich nmap auf dem Mac?
Mit Homebrew: brew install nmap. SYN-Scans und Betriebssystemerkennung brauchen sudo, weil Raw Sockets Rechte erfordern, und genau diese Fähigkeit gibt iOS Apps nie.
Was ist der Unterschied zwischen nc und nmap?
netcat öffnet gewöhnliche TCP-Verbindungen und beantwortet damit, ob ein Port eine Verbindung annimmt. nmap kann eigene Rohpakete bauen und ermöglicht so SYN-Scans, UDP-Scans, Betriebssystem-Fingerprinting und seine Scripting-Engine. nmap kann weit mehr und braucht für das meiste davon Rechte.
Ist ein Portscan legal?
Geräte zu scannen, die Ihnen gehören oder die Sie verwalten, ist gewöhnliche Diagnosearbeit. Hosts oder Netzwerke zu scannen, für die Sie keine Erlaubnis haben, kann je nach Ort rechtswidrig sein. Bleiben Sie in Ihrem eigenen Netzwerk.
Kann ich stattdessen vom iPhone aus Ports scannen?
TCP-Connect-Scans und einfache UDP-Proben ja: Beides bietet der Port-Scanner von PingKit auf dem iPhone für Geräte in Ihrem eigenen Netzwerk. Ein UDP-Port, der stumm bleibt, lässt sich dabei nicht von einem gefilterten unterscheiden. iOS gibt Apps keinen Zugriff auf Raw Sockets, deshalb sind SYN-Scans und Betriebssystemerkennung dort unmöglich. Ein Mac hat diese Einschränkung nicht.
Scannen, verbunden mit den Geräten, die Sie beobachten
Ein TCP-Port-Scanner neben einer Geräteliste, die sich laufend aktualisiert, solange Ihr Mac wach ist, mit Meldungen, wenn ein neues Gerät dazukommt. macOS 15 oder neuer.
PingKit Agent für den Mac laden